Antes de implantar un asistente de voz en una clínica, hay que concretar qué datos tratará, con qué finalidad, qué empresas intervendrán y quién podrá acceder. El RGPD se aplica al tratamiento real: una etiqueta comercial de cumplimiento no sustituye esa revisión.
Esta guía organiza preguntas para la dirección del centro, su responsable de protección de datos y el proveedor. Se centra en recepción y citas. El objetivo es llegar a una decisión documentada sobre un proceso concreto, con datos y permisos definidos antes de utilizar información de pacientes.
En esta guía
- Empieza por el recorrido de una solicitud
- Quién decide y quién trata los datos por su cuenta
- Consentimiento: no hay una respuesta única para todo
- Nuestro inventario de una solicitud ficticia
- Grabaciones, transcripciones y acceso del equipo
- Dónde quedan los datos y durante cuánto tiempo
- Checklist para la reunión con el proveedor
- Un primer piloto que permita revisar el proceso
Empieza por el recorrido de una solicitud
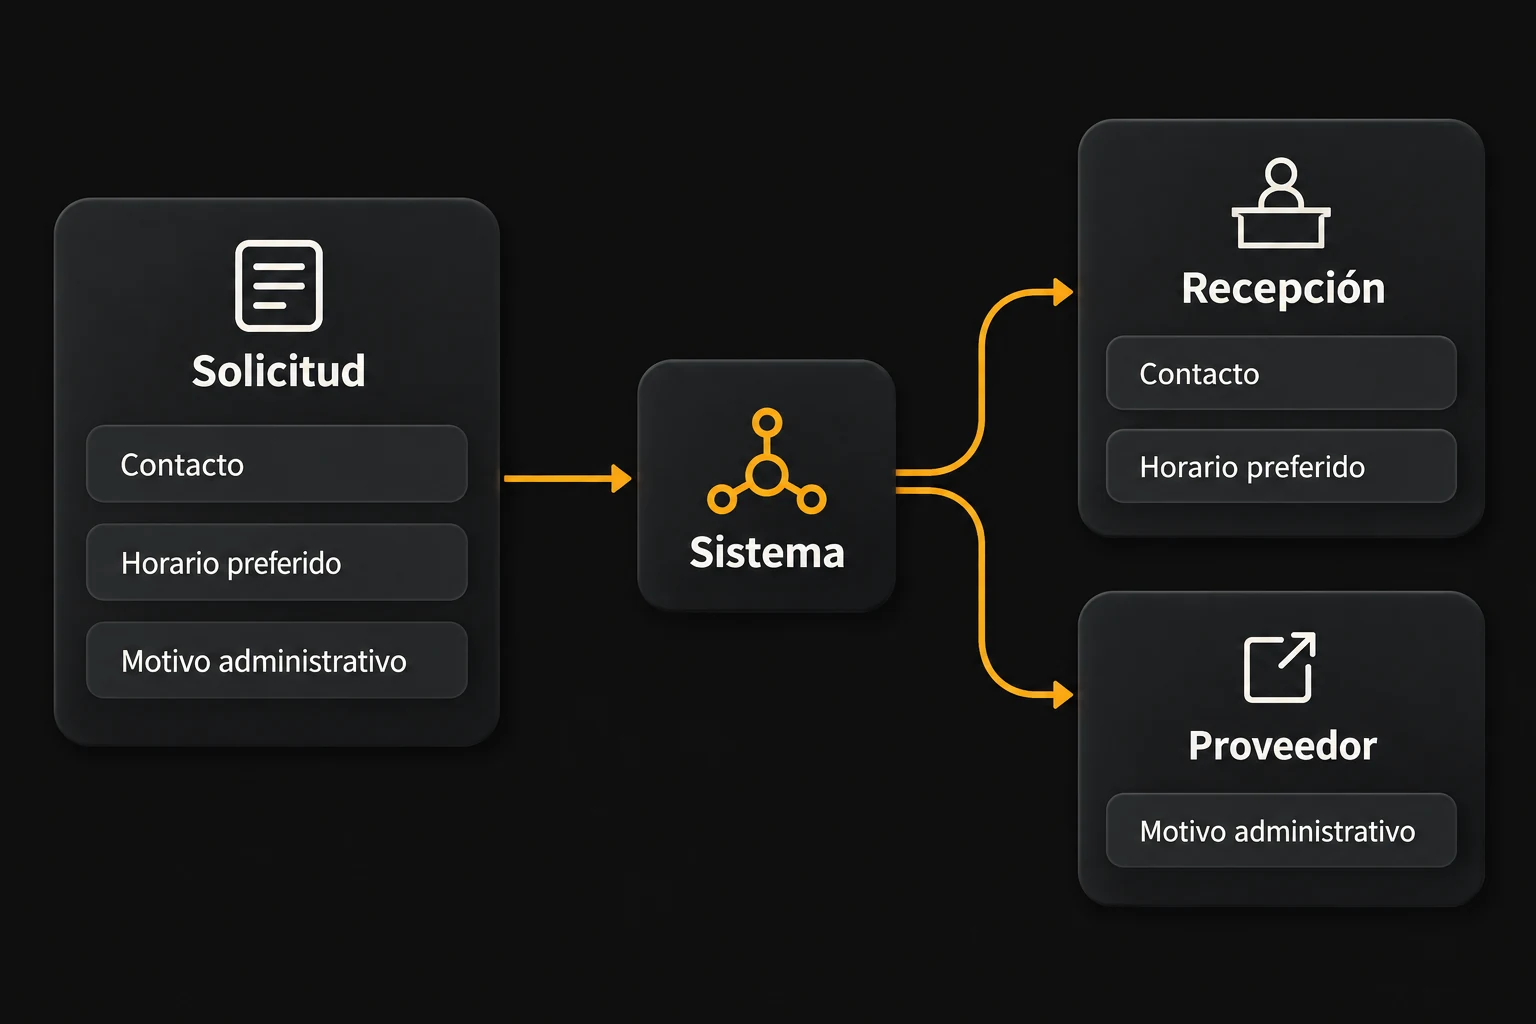
Piensa en una petición administrativa: cambiar una cita al jueves por la tarde. ¿Entra por teléfono? ¿Se convierte el audio en texto? ¿Se guarda una ficha? ¿Qué recibe recepción? ¿Hay un proveedor que pueda consultar la conversación? Dibuja esas estaciones y pregunta qué información permanece en cada una.
La imagen representa un mapa conceptual de acceso. No acredita la configuración de ninguna clínica ni de un producto. Sirve para evitar que toda la revisión se reduzca al formulario visible, mientras quedan fuera una transcripción, una copia de seguridad o una bandeja de avisos.
Una cita puede revelar información de salud por el contexto. Llamar a un campo «administrativo» no elimina ese riesgo. La guía de la AEPD para profesionales sanitarios explica el tratamiento de datos en este sector y distingue las finalidades que deben valorarse.
Quién decide y quién trata los datos por su cuenta
La AEPD diferencia al responsable, que decide los fines y medios del tratamiento, del encargado, que trata datos siguiendo sus instrucciones. La posición de cada empresa depende de su función real. Antes de contratar, pide que el reparto de responsabilidades quede identificado. Fuente: AEPD, responsable y encargado.
Para preparar la reunión, escribe quién configura las respuestas, quién administra los usuarios y quién puede entrar para resolver una incidencia. Pregunta también qué otros proveedores participan. El nombre de la empresa que factura no describe necesariamente todo el recorrido técnico.
Solicita el contrato y la documentación aplicable al encargo, incluyendo las condiciones de subcontratación. En una demostración puedes usar datos inventados; en producción, las responsabilidades deben corresponder al servicio que se va a prestar. Guarda las respuestas junto al alcance aprobado para poder revisarlas si cambia el proyecto.
Pide una prueba. Por ejemplo, cuando una persona del equipo deja el centro, comprueba con el proveedor cómo se retira su acceso, quién revisa que ya no pueda entrar desde una sesión abierta y dónde queda constancia de que se ha completado esa tarea en todos los servicios que utilizaba para gestionar solicitudes. Después revisa el resultado con recepción.
Consentimiento: no hay una respuesta única para todo
La AEPD distingue el consentimiento sanitario del consentimiento para tratar datos personales. También explica que la atención sanitaria puede apoyarse en bases distintas del consentimiento. Eso no convierte cualquier uso posterior, grabación o acción comercial en parte del mismo tratamiento. Fuente: guía sanitaria de la AEPD, legitimación del tratamiento.
Pide al responsable de protección de datos que revise cada finalidad: recoger una solicitud, gestionar una reserva, conservar una conversación, controlar calidad o enviar comunicaciones comerciales. Formular esas preguntas por separado ayuda a detectar funciones añadidas que no estaban previstas al contratar.
La revisión debe indicar qué información se facilita a la persona y cómo se atienden sus decisiones y derechos. Un aviso al principio de la llamada no resuelve por sí solo todas las finalidades del sistema. Conviene comprobar tanto el texto como el comportamiento posterior.
Nuestro inventario de una solicitud ficticia
Hemos construido una ficha de cambio de cita y revisado cinco tipos de información. Es un ejercicio de diseño, sin pacientes y sin conexión a una agenda real. El resultado muestra qué preguntas merece la pena resolver antes de configurar campos y accesos.
| Información | Uso administrativo propuesto | Pregunta de revisión |
|---|---|---|
| Medio de contacto | Responder a la solicitud | ¿Quién puede utilizarlo y para qué? |
| Horario preferido | Buscar una alternativa | ¿Cuándo deja de ser necesario? |
| Identificador de cita | Vincular el cambio correcto | ¿Cómo se comprueba la identidad? |
| Estado y responsable | Repartir la tarea pendiente | ¿Qué perfiles pueden actualizarlo? |
| Explicación clínica libre | No necesaria para esta ficha de prueba | ¿Puede evitarse pedirla? |
La decisión de nuestro ejercicio es no pedir una explicación clínica para recoger una preferencia horaria. Eso no significa que todo formulario de una clínica pueda utilizar la misma ficha. Cada proceso necesita su revisión y, cuando sea necesario, un canal profesional para la información sanitaria.
Prueba además qué ocurre si alguien ofrece espontáneamente datos que no se han pedido. El procedimiento debe explicar qué recibe el equipo, quién puede revisar el contenido y cómo se gestiona esa información. La minimización no termina al diseñar las etiquetas del formulario.
Grabaciones, transcripciones y acceso del equipo
Pregunta si se conserva audio, texto, un resumen o solo una ficha. Solicita que te enseñen la configuración contratada y el resultado de una conversación ficticia. Después entra con un perfil de recepción y con uno de administración. Comprueba qué puede ver y modificar cada uno.
Incluye los avisos internos en la prueba. Una notificación no debería trasladar por comodidad una conversación completa a más personas de las necesarias. El resumen de una tarea puede indicar «solicitud pendiente de revisar» y llevar al entorno autorizado donde se gestiona.
El RGPD establece principios de minimización, limitación de conservación y seguridad, y regula las obligaciones del encargado. El diseño concreto debe justificarse según el tratamiento y sus riesgos. Fuente: RGPD, artículos 5, 28 y 32.
Dónde quedan los datos y durante cuánto tiempo
Pide una relación de los servicios que intervienen y los lugares donde se trata o almacena la información. Pregunta por subencargados y posibles transferencias internacionales. No basta con saber dónde tiene su sede comercial la empresa: la respuesta debe describir el servicio que vais a utilizar.
Prepara una solicitud ficticia y sigue su eliminación. ¿Desaparece de la bandeja de trabajo? ¿Hay copias o registros sujetos a otro plazo? ¿Quién puede explicar lo que permanece? La política de conservación necesita relacionarse con cada clase de dato y con las obligaciones que correspondan al centro.
La guía de la AEPD para responsables recoge medidas de responsabilidad activa y evaluación de riesgos. Una evaluación de impacto es necesaria cuando el tratamiento pueda entrañar un alto riesgo; la revisión profesional debe determinar si corresponde en vuestro caso.
Checklist para la reunión con el proveedor
- Describir una solicitud completa y los datos que deja en cada sistema.
- Identificar responsable, encargados y otros proveedores que intervienen.
- Revisar finalidad, base jurídica e información ofrecida a las personas.
- Mostrar permisos reales con perfiles de trabajo diferentes.
- Explicar conservación, eliminación, copias y posibles transferencias.
- Probar una incidencia, una petición de derechos y el procedimiento de salida.
Asigna a cada respuesta una persona que la revise y un documento o prueba que la sostenga. «Lo tenemos contemplado» puede abrir una conversación, pero no permite comprobar la configuración. Si un punto queda pendiente, anota qué falta y cómo afecta al alcance que se puede poner en marcha.
Al terminar, conserva una versión fechada de las decisiones. Una nueva integración o una función de grabación puede modificar lo que se había revisado. La documentación debe acompañar esos cambios, no quedarse ligada a la primera demostración.
Un primer piloto que permita revisar el proceso
Empieza con solicitudes ficticias y el alcance administrativo definido. Recorre el camino desde el primer mensaje hasta la tarea de recepción, incluyendo un error y una petición de hablar con una persona. Esa prueba muestra qué documentación falta y qué configuración debe revisarse.
Para ordenar el proyecto completo, vuelve a la guía de asistentes de voz para clínicas. Si lo que necesitas es organizar el trabajo diario, utiliza su checklist de recepción. Ambos recursos ayudan a explicar el proceso a quienes tendrán que aprobarlo y utilizarlo.
Cuando pidas una revisión, describe el tipo de centro, los canales y la agenda. Evita enviar datos de pacientes en el formulario comercial. El siguiente paso será concretar el alcance y quién debe participar en su evaluación.
Preguntas frecuentes
¿Basta con que el proveedor diga que cumple el RGPD?
La revisión debe comprobar el tratamiento real: finalidades, datos, responsabilidades, permisos, conservación y proveedores. Una afirmación comercial no sustituye esa documentación.
¿Siempre hace falta consentimiento para tratar datos en una clínica?
La AEPD explica que existen distintas bases de legitimación. Cada finalidad necesita revisión; la atención sanitaria, una grabación y una comunicación comercial no se resuelven automáticamente igual.
¿Es obligatorio grabar las llamadas del asistente?
La configuración y la necesidad deben revisarse. Pide que el proveedor explique si conserva audio, texto o una ficha y para qué necesita cada elemento.
¿Podemos probar sin datos de pacientes?
Sí. El ejercicio inicial puede utilizar solicitudes ficticias para revisar el recorrido, accesos y errores antes de decidir las condiciones de uso real.
¿El mapa del artículo acredita una configuración segura?
No. Es un esquema conceptual para preparar la revisión. La configuración concreta debe comprobarse con el centro y los responsables correspondientes.
Preparar una revisión del proceso
Cuéntanos qué solicitudes se atascan, por qué canal llegan y qué agenda utilizáis. Revisaremos el proceso para concretar el siguiente paso. No incluyas datos de pacientes.
Martin Adrian Reche
Fundador de NovaChat IA
Martin trabaja en NovaChat IA en el diseño de procesos de captación y atención comercial. En estas guías explica recorridos administrativos y pruebas con datos ficticios para ayudar a evaluar una implantación.
Contacto: info@novachatia.com
Última actualización: 16 de septiembre de 2026 · NovaChat IA, España
Artículos y soluciones relacionadas
-
→ Guía de asistentes IA para clínicas
Una guía para continuar la revisión.
-
→ IA en recepción de fisioterapia
Una guía para continuar la revisión.
-
→ Confirmaciones y ausencias en dental
Una guía para continuar la revisión.
-
→ Atención cuando recepción está ocupada
Una guía para continuar la revisión.
-
→ Agenda, cambios y lista de espera
Una guía para continuar la revisión.
-
→ Coste y alcance del presupuesto
Una guía para continuar la revisión.